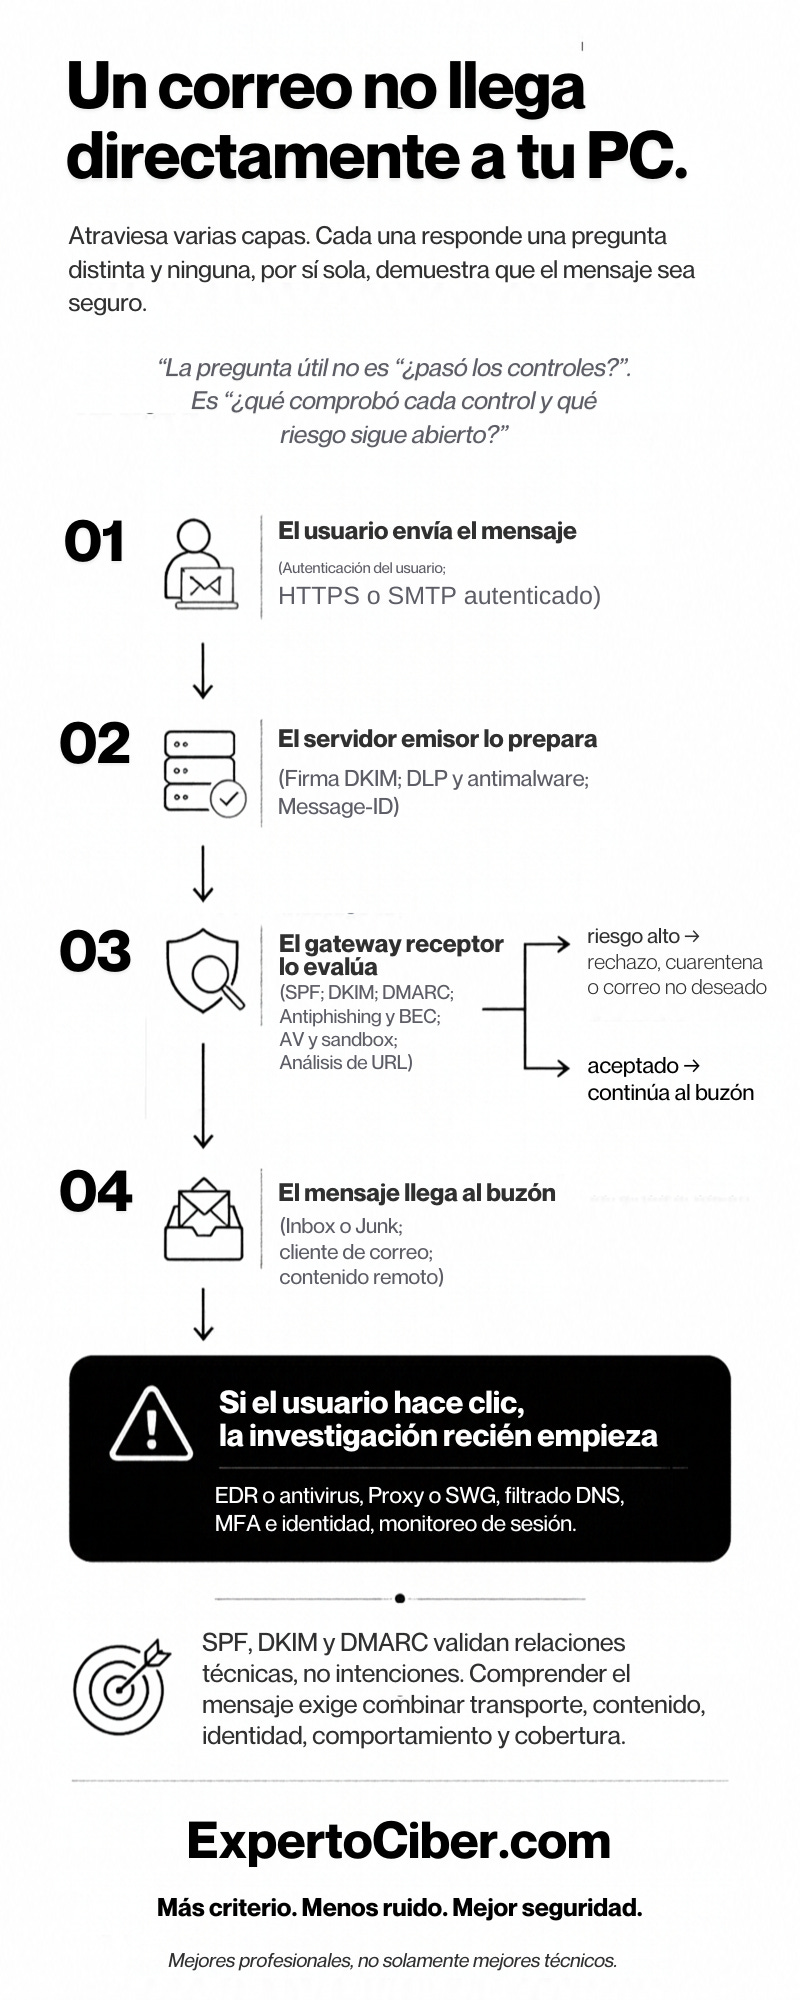
Un correo pasó SPF, DKIM y DMARC.
Entonces, ¿es seguro?
No necesariamente.
Ese es uno de los problemas de aprender ciberseguridad como una colección de controles, herramientas y resultados:
pass parece bueno.fail parece malo.
Y dejamos de preguntarnos qué comprobó realmente cada control.
SPF no evalúa la intención del remitente.
DKIM no garantiza que la cuenta no haya sido comprometida.
DMARC no certifica que el mensaje sea legítimo.
La seguridad aparece cuando entendemos cómo se relacionan el transporte, el contenido, la identidad, el comportamiento y el contexto.
Preparé esta infografía para visualizar el recorrido de un correo y las defensas que intervienen antes (y después) de que llegue al usuario.
Porque memorizar controles sirve.
Pero saber qué demuestran, qué no demuestran y cuándo confiar en ellos es lo que construye criterio profesional.